Shadowrocket 快速上手
以 iPhone / iPad 界面为例,按顺序完成已有配置导入、Global Routing 选择、连接与验证。首次操作先走通一条连接,再调整规则和自动连接条件。
阅读顺序:先完成第 1~4 步;遇到错误时,记下发生在哪一步,再跳到第 5 步。截图用于定位界面,具体字段随所选 Type 和应用界面而变化。
Add Server:添加与导入
订阅链接与单个服务器资料是两种输入方式,选择与你手头资料相符的一种。
已有订阅链接:使用 Subscribe
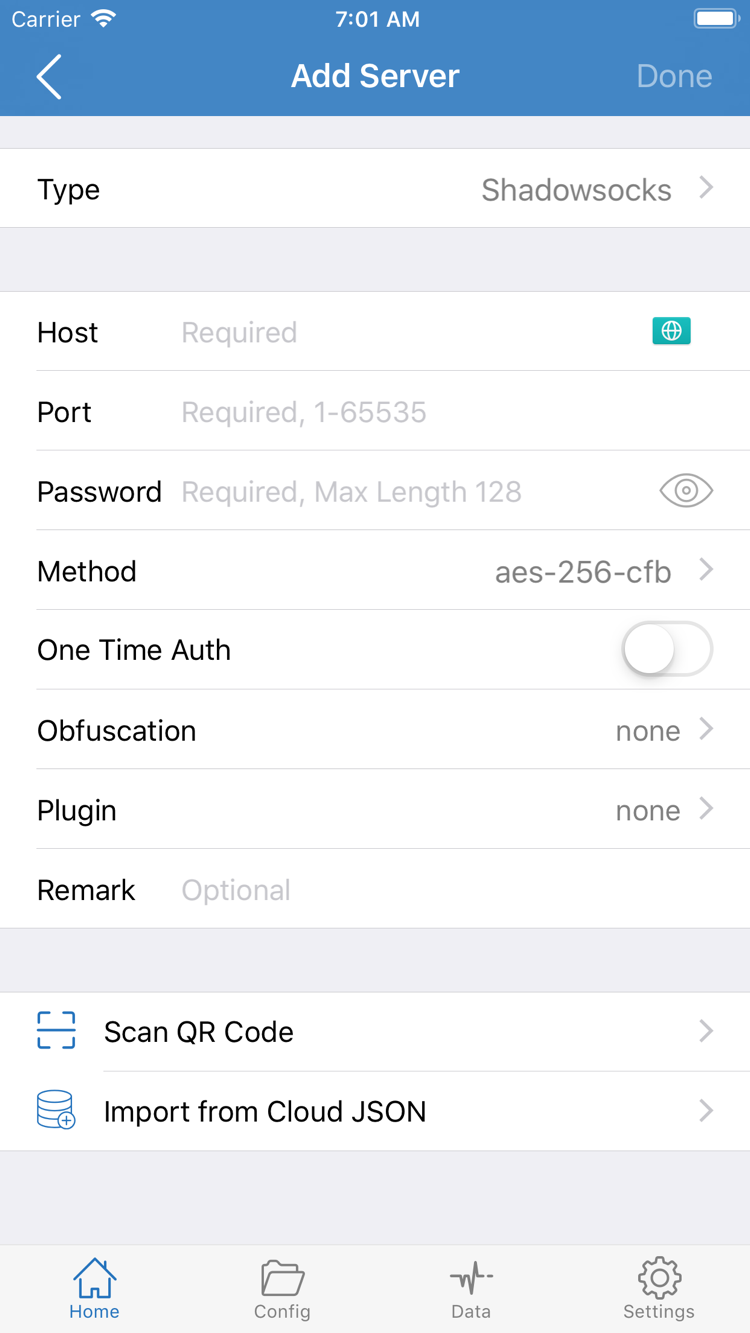
打开 Shadowrocket 的 Home,找到 Add Server;也可通过页面上的添加入口进入。打开后先点 Type,选择 Subscribe,再把自己的完整订阅链接粘贴到对应 URL 输入栏。此时应使用订阅类型,不要把整条链接填进单个服务器的 Host。备注可填写便于辨认的名称,检查完毕后保存。
保存后等待订阅内容获取完成,再返回 Home 查看 SERVER。一次订阅可能生成多个服务器条目,应先展开相应分组,确认列表已经出现,再点选其中一个用于连接。如果只看到分组名称而没有服务器,先检查是否尚未完成获取或链接已失效,不要直接打开连接开关。订阅更新会重新获取远端列表;本地手动修改生成的条目,可能在之后更新时被覆盖。
已有服务器参数:按 Type 逐项填写
在 Add Server 中选择资料指定的 Type,然后逐项对照 Host、Port、Password,以及当前协议实际显示的其他字段。Host 填服务器地址,不要附加网页路径;Port 使用资料给出的端口,不要根据协议名称猜测。Shadowsocks 的 Method 必须与服务器一致;其他协议若出现 SNI、传输方式或认证字段,同样按原始资料填写,不把不同协议的参数混用。
资料以二维码提供时,可点 Scan QR Code,按系统提示授予相机权限后扫描。Import from Cloud JSON 用于相应格式的数据,不是任意订阅链接的通用导入入口。导入后仍需打开条目检查 Type、地址与端口。服务器密码、完整订阅链接和二维码都可能包含访问凭据,不要发布到公开页面或截图中。
完成这一阶段的判断标准是:SERVER 中出现可辨认的条目,并且已经选中一个服务器。订阅保存成功只说明资料已加入,不等于服务器可连接。下一步先确定 Global Routing,再开始连接,避免用错误的模式判断服务器是否可用。
Global Routing:选择姿态
服务器决定连接目标;Global Routing 决定请求如何使用这条连接。
返回 Home,点击 Global Routing。首次使用时先分清三种姿态:配置(Config)按当前启用的配置文件决定每个请求的策略;代理(Proxy)用于以代理路径进行连接测试;直连(Direct)按直连方式处理流量。三者改变的是路由行为,不会自动修正服务器密码、订阅有效期或协议参数。
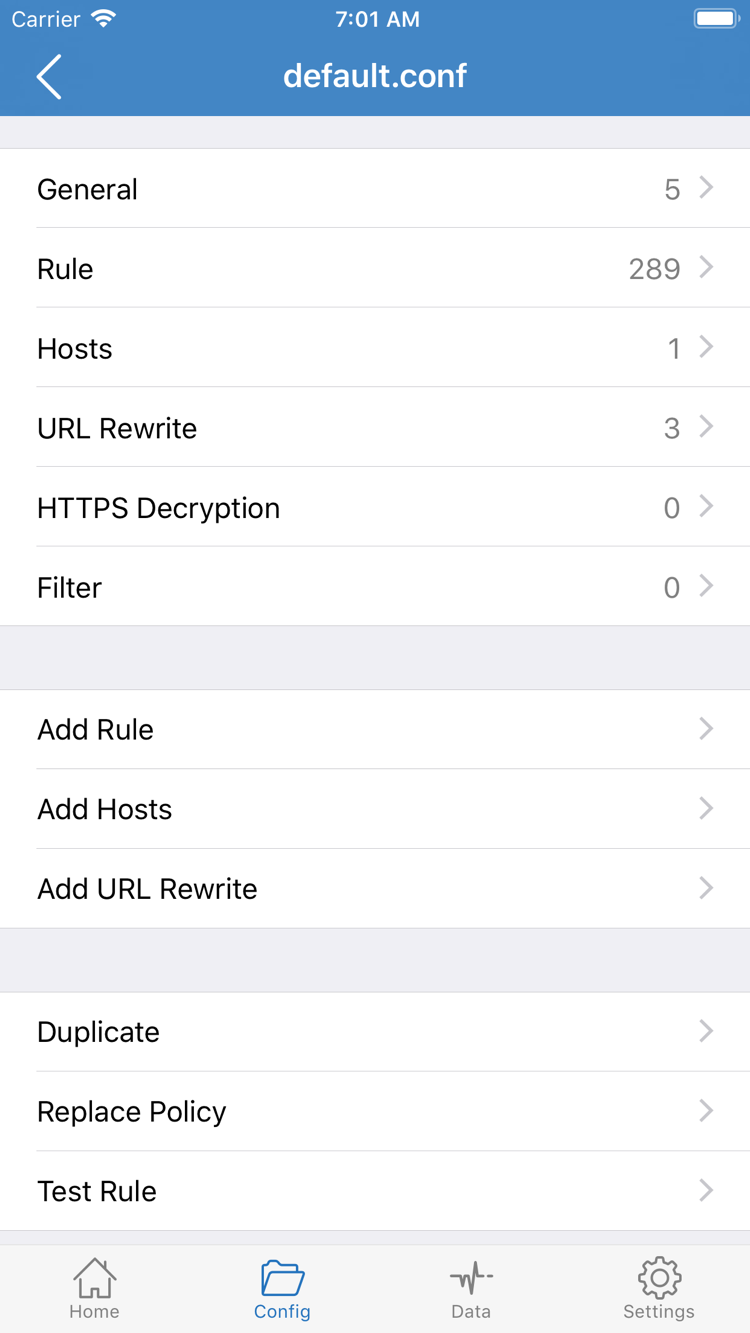
日常需要规则分流时选择配置(Config),再打开 Config 检查当前启用的文件。订阅中有服务器,并不代表已经有一份符合自己用途的规则配置;Subscribe 管理连接资料,Config 管理配置文件,两者不能互相替代。在切换前先确认文件名称和内容,已有可用文件时不要为了跟随教程而直接覆盖。
进入配置编辑页,可以看到 General、Rule、Hosts、URL Rewrite、HTTPS Decryption 等分段。当前只需关注 Rule 的规则顺序和最后的处理策略,不需要为了首次连接去启用 HTTPS Decryption,也不要把所有分段同时修改。规则自上而下匹配,首条命中后采用相应策略;FINAL 应放在末尾,处理前面没有命中的请求。
下面是规则语法示例,不是服务器信息,也不是要求直接替换当前文件的完整配置。它表示 example.com 及其子域名走 PROXY,指定地址段走 DIRECT,其他请求交给最后一行。示例域名仅用于说明写法;要验证真实请求,必须以自己实际访问的目标与现有配置为准。
[Rule]
DOMAIN-SUFFIX,example.com,PROXY
IP-CIDR,192.168.0.0/16,DIRECT
FINAL,PROXY如果只想区分“服务器连接失败”和“规则没有命中”,可暂时切到代理(Proxy)进行同一目标的对照测试,完成后返回配置(Config)。不要把这种临时测试当作日常配置已经正确的证明。规则类型、匹配范围与配置文件结构,继续查阅规则参考;本页只保留首次连接所需的判断。
Home:打开连接开关
先确认服务器和姿态,再允许系统添加 VPN 配置。
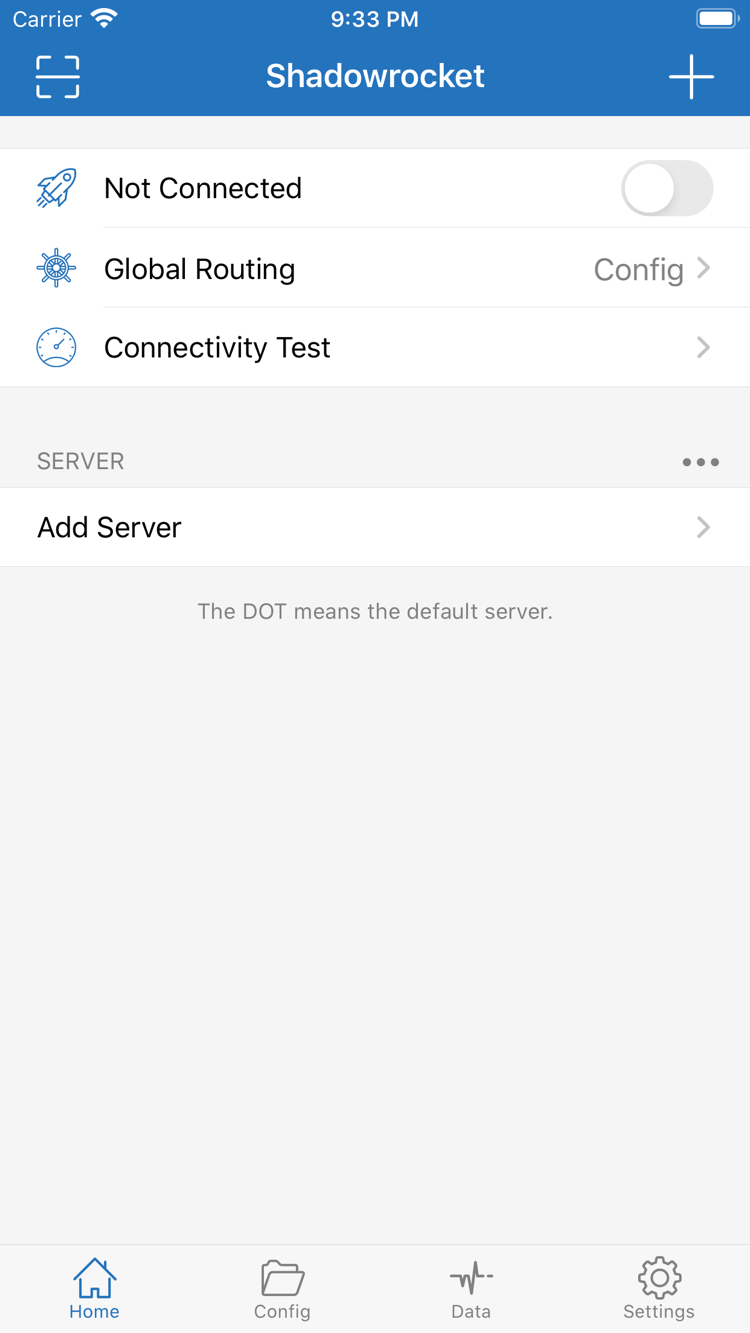
回到 Home,核对 SERVER 中选中的服务器,以及 Global Routing 显示的姿态。若列表包含多个同名条目,先打开条目确认地址和分组,避免实际使用的不是刚刚检查过的资料。首次连接建议保持当前 Wi-Fi 或蜂窝网络稳定,暂不设置自动切换条件,便于观察每一步的结果。
点顶部 Not Connected 旁的开关。第一次使用时,系统会请求添加 VPN 配置;确认是由本次 Shadowrocket 操作触发后允许,并按设备提示完成密码或生物识别验证。这里授权的是系统建立 VPN 连接的能力,不会登录或更改已有订阅。如果此前取消过授权,可以重新操作开关,观察系统提示是否再次出现。
返回应用后,观察顶部状态是否从 Not Connected 变为已连接状态,开关是否保持开启。系统状态栏或控制中心也可能提供 VPN 状态提示,但这只能说明系统连接状态,不能单独证明目标网页已通过预期策略访问。若开关立即回落,不要反复快速点击;先记下提示文字,再按第 5 步检查授权与配置。
已有其他 VPN 连接时,先在系统设置确认当前由哪一个配置接管,避免把别的连接状态当作 Shadowrocket 的结果。若设备受组织管理,VPN 配置可能受到管理策略限制,应按设备管理要求处理,不反复删除系统配置。连接保持开启后继续下一步,用实际请求验证,不在此时同时改动多个设置。
Connectivity Test:验证生效
把服务器测试、实际访问和规则判断分开,避免只看一个状态就下结论。
先测服务器,再访问实际目标
在 Home 使用 Connectivity Test,观察所选服务器是否能够完成当前测试。不同 Test Method 检查的对象和方式不同,因此有测试结果不代表所有应用都能正常访问,测试失败也需要结合测试方式分析。此处先记录成功、超时或错误提示,不比较某一个数字来判断整条连接质量。
随后用浏览器打开一个自己实际需要访问的页面,确认正文、图片或实际功能是否能加载。优先使用新的页面请求,避免把浏览器缓存当作连接已恢复。如果只有某个应用出问题,再用浏览器对照同一服务;如果所有目标都失败,先回到服务器资料、授权与当前网络,而不是立刻添加更多规则。
再核对 Config 中的策略
配置(Config)下,能打开页面并不等于命中了预期规则。可到 Data 中查看当前界面提供的连接记录,结合目标域名、时间与可用的策略信息核对。记录中没有展示的细节不要靠猜测补齐。需要记录时先开始观察,再发起一次新请求,避免把早先缓存的连接与这次操作混在一起。
若代理(Proxy)可以访问,而配置(Config)不能访问,优先检查 Rule 是否提前命中了 DIRECT、当前配置是否确实启用,以及 FINAL 的位置。若两种姿态都失败,再检查服务器与网络条件。完成对照后恢复预期姿态,并再次访问同一个目标;只有恢复后的结果也正常,才算本轮验证闭环。
Settings:按失败点排查
每次只改一项,复测同一个目标,并保留修改前的配置。
没有条目,或连接开关无法保持
导入后 SERVER 为空,先回到 Subscribe 检查完整链接,确认复制时没有带入空格、换行或说明文字。浏览器能打开某个链接不代表它返回了可识别的订阅内容;若返回的是登录页或提示页,应向原资料提供方确认。不要把同一链接分别塞进多个 Type 反复尝试,也不要公开链接让陌生人代测。
开关不能保持开启时,先读系统提示,检查 VPN 配置是否允许添加、当前是否被其他连接接管。能开启但立即无法访问时,再核对服务器 Type、Host、Port 和认证字段。使用域名作为 Host 的,还应检查当前网络是否能够正常解析。协议参数缺失需要补齐原始资料,修改测试方式不能补足密码或传输设置。
测试失败,或只有部分目标失败
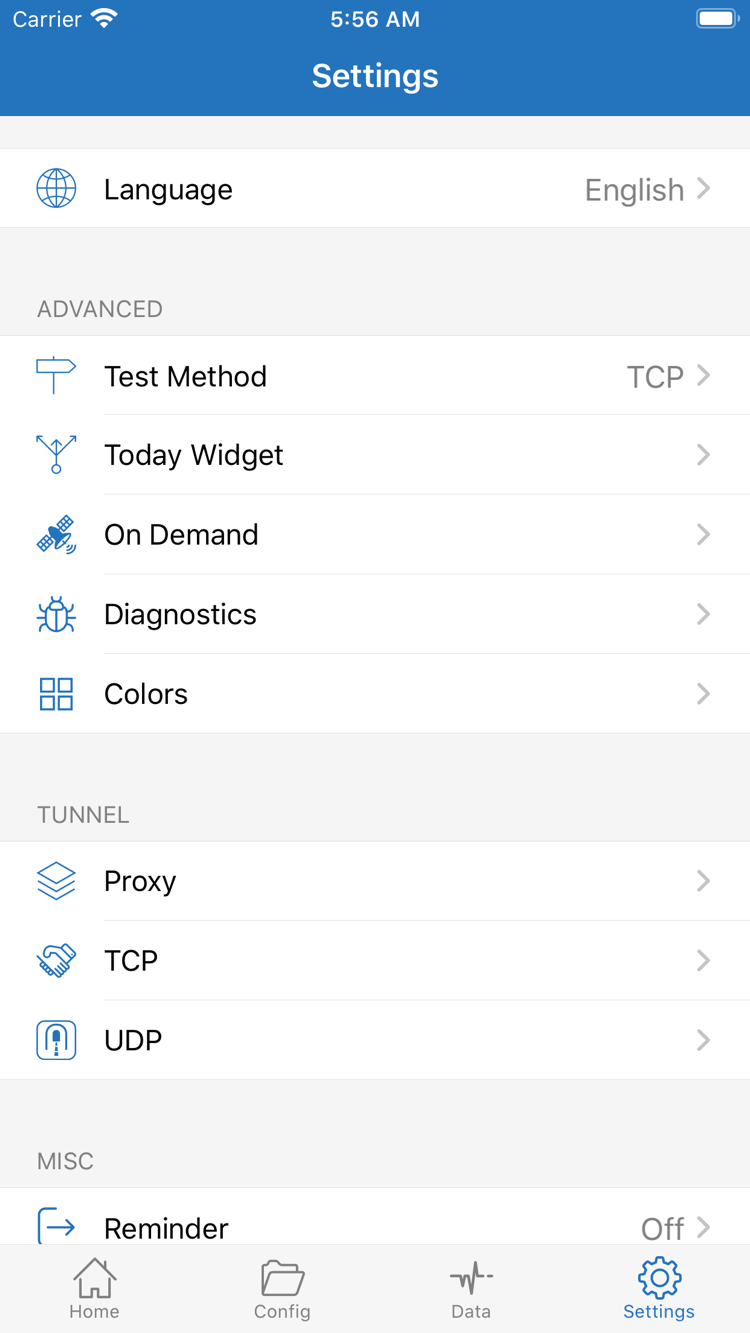
进入 Settings 查看 Test Method,确认当前使用哪一种测试方式;若更改了它,应在同一网络下重新运行 Connectivity Test,不把两种测试方法的结果直接比较。可分别在自己的 Wi-Fi 与蜂窝网络下复测,区分是否与当前接入网络有关。切换网络只用于定位条件,不保证任何服务器在所有网络下都可用。
只有部分目标失败时,按第 4 步进行 Proxy 与 Config 对照,再检查匹配顺序和域名解析相关设置。HTTPS 页面出现证书提示时,不要直接忽略系统警告,也不要为完成首次连接随意开启 HTTPS Decryption。先还原不必要的改动,确认设备时间、目标服务状态与原配置用途,再继续定位。
自动连接与 Diagnostics
连接会自动恢复或网络切换后行为变化时,到 Settings 检查 On Demand。它用于按条件触发连接,可能使手动断开后的观察结果与预期不同。基础连接尚未稳定前,先记录已有条件,在确认用途后暂时关闭相关自动连接条件进行测试;恢复时同样逐项验证,避免同时修改 Wi-Fi 与 Cellular 条件。
需要进一步定位时,使用 Settings 中的 Diagnostics,并记录复现时间、网络类型、当前姿态和错误原文。分享诊断信息前检查其中的服务器地址、订阅链接、密码与其他认证信息,必要时遮去敏感部分。详细的规则写法与配置优先级见规则与配置参考;重新操作时可直接回到添加与导入,按同一顺序复测。